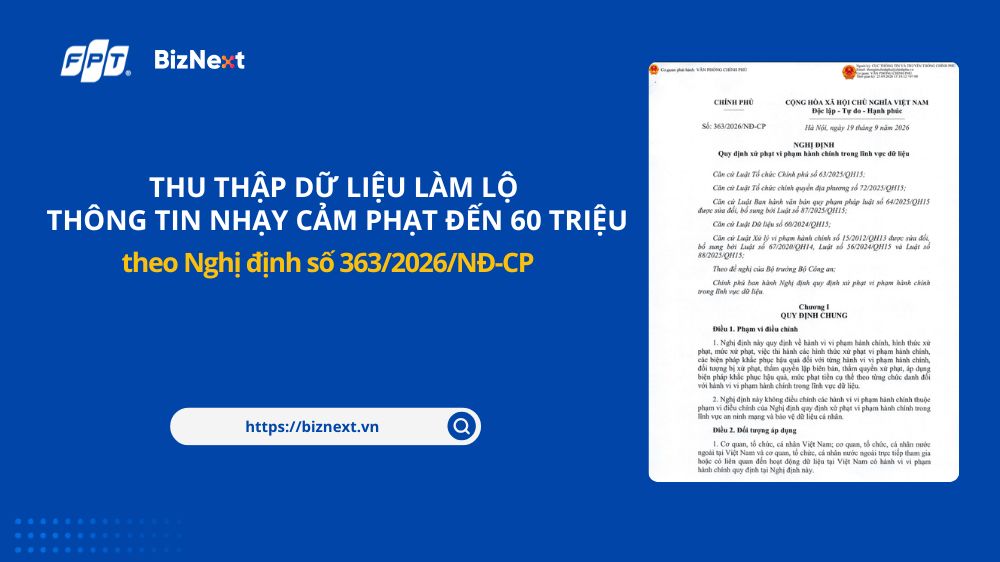
Từ ngày 11/11/2026, hành vi thu thập, tạo lập dữ liệu vi phạm quy định và làm rò rỉ thông tin nhạy cảm có thể bị phạt đến 60 triệu đồng. Đây là một trong những quy định đáng chú ý tại Nghị định số 363/2026/NĐ-CP của Chính phủ về xử phạt vi phạm hành chính trong lĩnh vực dữ liệu.
Nội dung chính
Những hành vi thu thập, tạo lập dữ liệu nào có thể bị xử phạt?
Điều 8 Nghị định 363/2026/NĐ-CP quy định các nhóm hành vi vi phạm trong hoạt động thu thập, tạo lập dữ liệu.
1. Thu thập, tạo lập dữ liệu không được sự đồng ý
Cá nhân, tổ chức có thể bị xử phạt nếu thu thập hoặc tạo lập dữ liệu mà không được sự đồng ý của chủ thể dữ liệu hoặc chủ sở hữu dữ liệu theo quy định pháp luật.
Đây là yêu cầu quan trọng trong quá trình doanh nghiệp thu thập dữ liệu khách hàng, người dùng, đối tác hoặc các chủ thể dữ liệu khác.
Doanh nghiệp cần xác định rõ:
- Dữ liệu được thu thập từ đâu;
- Mục đích thu thập;
- Phạm vi dữ liệu cần thu thập;
- Căn cứ và sự đồng ý cần thiết;
- Cách thức sử dụng, quản lý và bảo vệ dữ liệu sau khi thu thập.
2. Không ban hành quy trình thu thập, tạo lập dữ liệu
Một hành vi khác có thể bị xử phạt là không ban hành quy trình thu thập, tạo lập dữ liệu hoặc không thực hiện việc đánh giá, áp dụng các biện pháp bảo vệ dữ liệu trước khi tiến hành thu thập, tạo lập dữ liệu.
Điều này đặt ra yêu cầu doanh nghiệp không nên thực hiện việc thu thập dữ liệu một cách tự phát. Thay vào đó, doanh nghiệp cần xây dựng quy trình xác định:
Thu thập dữ liệu → Đánh giá rủi ro → Áp dụng biện pháp bảo vệ → Lưu trữ và quản lý dữ liệu.
Việc xây dựng quy trình cũng giúp doanh nghiệp xác định rõ trách nhiệm của từng bộ phận trong quá trình xử lý dữ liệu.
3. Không kiểm tra tính xác thực và chất lượng dữ liệu
Theo quy định, doanh nghiệp còn có trách nhiệm kiểm tra tính xác thực và bảo đảm chất lượng dữ liệu trong quá trình thu thập, tạo lập dữ liệu.
Nếu dữ liệu được thu thập không chính xác, không đầy đủ hoặc không được kiểm soát chất lượng, dữ liệu có thể gây ra rủi ro trong các hoạt động xử lý và sử dụng về sau.
Do đó, doanh nghiệp nên có cơ chế kiểm tra, xác thực và cập nhật dữ liệu phù hợp với từng loại dữ liệu được thu thập.
Mức phạt thu thập dữ liệu làm lộ thông tin nhạy cảm từ 11/11/2026
Theo điểm đ khoản 2 Điều 8 Nghị định 363 2026 NĐ CP quy định:
Điều 8. Vi phạm quy định về thu thập, tạo lập dữ liệu
1. Phạt tiền từ 20.000.000 đồng đến 40.000.000 đồng đối với một trong những hành vi sau đây:
a) Thu thập, tạo lập dữ liệu mà không được sự đồng ý của chủ thể dữ liệu hoặc chủ sở hữu dữ liệu theo quy định của pháp luật;
b) Không ban hành quy trình thu thập, tạo lập dữ liệu hoặc không thực hiện việc đánh giá, áp dụng các biện pháp bảo vệ dữ liệu trước khi tiến hành thu thập, tạo lập dữ liệu;
c) Không thực hiện việc kiểm tra tính xác thực, bảo đảm chất lượng dữ liệu trong quá trình thu thập, tạo lập dữ liệu.
2. Phạt tiền từ 40.000.000 đồng đến 60.000.000 đồng đối với một trong những hành vi sau đây:
…
đ) Hành vi vi phạm tại khoản 1 Điều này làm rò rỉ thông tin nhạy cảm, làm ảnh hưởng đến quyền, lợi ích hợp pháp của tổ chức, cá nhân hoặc an ninh quốc gia.
Như vậy, trường hợp có hành vi thu thập, tạo lập dữ liệu không được phép của chủ thể mà làm lộ thông tin nhạy cảm ảnh hưởng đến quyền, lợi ích của hợp pháp của tổ chức, cá nhân hoặc an ninh quốc gia bị phạt đến 60 triệu đồng.
Lưu ý: Ngoài phạt hành chính, có thể bị đình chỉ hoạt động đến 09 tháng
Một điểm đáng chú ý của quy định mới là chế tài không chỉ dừng ở phạt tiền.
Theo Nghị định 363/2026/NĐ-CP, cá nhân, tổ chức vi phạm còn có thể bị áp dụng biện pháp đình chỉ hoạt động quản trị, vận hành cơ sở dữ liệu từ 06 – 09 tháng đối với hành vi vi phạm thuộc trường hợp quy định.
Điều này có thể tạo ra tác động đáng kể đối với doanh nghiệp đang vận hành hệ thống cơ sở dữ liệu phục vụ hoạt động kinh doanh.
Do đó, doanh nghiệp cần đặc biệt chú trọng kiểm soát dữ liệu ngay từ khâu thu thập, thay vì chỉ tập trung vào bảo mật ở giai đoạn lưu trữ.
Doanh nghiệp cần làm gì để hạn chế rủi ro khi thu thập dữ liệu?
Trước thời điểm Nghị định 363/2026/NĐ-CP có hiệu lực, doanh nghiệp nên chủ động rà soát quy trình thu thập và tạo lập dữ liệu.
1. Rà soát nguồn dữ liệu
Xác định dữ liệu được thu thập từ:
- Website;
- Ứng dụng;
- CRM;
- Biểu mẫu trực tuyến;
- Hệ thống chăm sóc khách hàng;
- Đối tác;
- Các nguồn dữ liệu khác.
Doanh nghiệp cần biết dữ liệu nào đang được thu thập và căn cứ nào cho phép thu thập dữ liệu đó.
2. Xác định loại dữ liệu được thu thập
Không phải mọi dữ liệu đều có mức độ rủi ro giống nhau. Doanh nghiệp nên phân loại dữ liệu theo mức độ nhạy cảm và mức độ ảnh hưởng nếu xảy ra sự cố rò rỉ hoặc sử dụng không đúng mục đích.
3. Xây dựng quy trình thu thập dữ liệu
Quy trình nên xác định rõ:
- Ai được phép thu thập dữ liệu;
- Thu thập dữ liệu nào;
- Mục đích thu thập;
- Cách thức thu thập;
- Cách xác thực dữ liệu;
- Cách lưu trữ;
- Ai được quyền truy cập;
- Cách xử lý khi phát hiện dữ liệu bị rò rỉ.
4. Kiểm soát sự đồng ý của chủ thể dữ liệu
Đối với những trường hợp pháp luật yêu cầu sự đồng ý, doanh nghiệp cần có cơ chế ghi nhận, quản lý và truy xuất thông tin về sự đồng ý. Đây cũng là cơ sở để doanh nghiệp chứng minh quá trình thu thập dữ liệu được thực hiện theo đúng quy định.
5. Kiểm tra và đánh giá rủi ro trước khi thu thập
Trước khi triển khai một biểu mẫu, hệ thống hoặc chiến dịch thu thập dữ liệu mới, doanh nghiệp nên đánh giá:
- Dữ liệu nào sẽ được thu thập?
- Có thực sự cần thiết không?
- Nếu dữ liệu bị lộ thì ảnh hưởng thế nào?
- Ai có quyền truy cập?
- Dữ liệu được lưu trữ ở đâu?
- Biện pháp bảo vệ đã phù hợp chưa?
Việc đánh giá từ đầu giúp giảm nguy cơ phát sinh sự cố trong quá trình xử lý dữ liệu.
Thay vì chỉ xử lý khi xảy ra sự cố, doanh nghiệp nên chủ động kiểm kê dữ liệu, phân loại dữ liệu, quản lý sự đồng ý, kiểm soát quyền truy cập và xây dựng quy trình thu thập dữ liệu an toàn.
Đặc biệt, với doanh nghiệp có nhiều kênh thu thập dữ liệu như website, ứng dụng, CRM và các nền tảng trực tuyến, việc quản lý tập trung quá trình thu thập và sự đồng ý có thể giúp kiểm soát rủi ro tuân thủ hiệu quả hơn.
>> Xem thêm: Dữ liệu cá nhân cơ bản và nhạy cảm: Doanh nghiệp cần phân biệt để bảo vệ đúng cách
Liên hệ FPT BizNext để nhận tư vấn chi tiết về giải pháp quản trị sự đồng ý và quyền riêng tư dữ liệu cá nhân FPT Consent Management Platform.
FPT BizNext – Khởi nghiệp dễ dàng, Vận hành xuất sắc
FPT BizNext là hệ sinh thái dịch vụ và giải pháp dành cho doanh nghiệp, đồng hành cùng doanh nghiệp trong suốt vòng đời phát triển. Từ thành lập doanh nghiệp, thay đổi đăng ký kinh doanh, giấy phép con, kế toán – thuế đến các giải pháp công nghệ số, FPT BizNext giúp doanh nghiệp tối ưu quy trình vận hành, tuân thủ quy định pháp luật và phát triển bền vững.
Liên hệ FPT BizNext để được tư vấn và hỗ trợ nhanh chóng:
- Website: https://biznext.vn/
- Hotline: 1900 636 192 | 0832 016 336
- Zalo OA: https://zalo.me/931970518662218212
- Fanpage: FPT BizNext